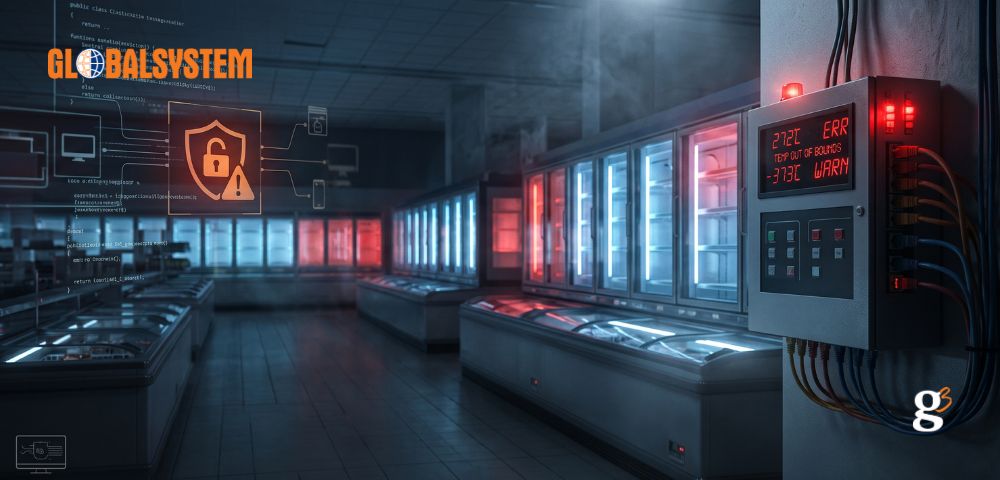
Un attacco informatico che colpisce un congelatore o un banco frigo del supermercato? Quello che fino a poco tempo fa sembrava lo scenario di un film di fantascienza, oggi è una preoccupante realtà
Un’offensiva cyber sta prendendo di mira i sistemi di refrigerazione industriale in Europa, con episodi registrati prima in Francia, poi nelle basi militari statunitensi, e ora anche in Italia.
La catena della grande distribuzione italiana non è immune. Sebbene l’impatto nel nostro Paese sia stato finora contenuto (ha riguardato poche unità commerciali rispetto alle migliaia presenti sul territorio, spesso dotate di sistemi obsoleti), il rischio è reale. Ma perché i frigoriferi dei supermercati sono collegati a Internet? Come fa un congelatore a trasformarsi in un forno? E soprattutto, cosa ci aspetta nei prossimi anni?
Perché il banco frigo è online?
A differenza dei frigoriferi domestici, i sistemi di refrigerazione della grande distribuzione sono impianti industriali complessi. Decine o centinaia di banchi refrigerati dipendono da centraline e compressori che devono essere monitorati costantemente per controllare temperature, consumi, cicli di sbrinamento e allarmi. La connessione a Internet offre vantaggi operativi ed economici immensi: permette ai manutentori di intervenire a distanza e prevenire guasti senza doversi recare fisicamente sul posto. Il problema sorge quando queste interfacce di gestione vengono esposte direttamente sulla rete pubblica, senza meccanismi di autenticazione robusti.
Da -30° a 110°: l’attacco alla catena del freddo
L’obiettivo degli aggressori è manomettere i parametri di funzionamento. Molti congelatori industriali utilizzano resistenze elettriche o gas caldo per i cicli di sbrinamento. Un hacker che ottiene l’accesso al sistema può prolungare questi cicli in modo anomalo o ripeterli all’infinito. Il risultato? L’impianto smette di raffreddare e inizia a riscaldare, mettendo a rischio intere tonnellate di alimenti.
In Francia, l’incursione si è spinta oltre i supermercati, puntando al fornitore dei frigoriferi delle banche del sangue nazionali (l’Établissement français du sang). Sfruttando un anello debole della catena di fornitura, i cybercriminali hanno tentato di alzare le temperature delle celle frigorifere destinate alla conservazione del materiale biologico da -30°C fino alla soglia dei 110°C. Fortunatamente, i sistemi di sorveglianza e le squadre tecniche sono intervenuti tempestivamente, sventando un vero e proprio sabotaggio strutturale.
In Italia, un ipermercato Conad di Ronchi dei Legionari (Friuli Venezia Giulia) ha subito un attacco nella notte, che ha innalzato le temperature di alcune celle e banchi frigo. Anche in questo caso, l’intervento rapido del personale ha limitato i danni. Episodi simili sono stati segnalati in altri punti vendita della zona di Pordenone e Aviano fino a Modica, in provincia di Ragusa.
Un problema di aggiornamenti e intelligenza artificiale
Perché questi sistemi non vengono aggiornati come i nostri smartphone? Perché fermare un impianto industriale 24/7 è logisticamente complesso e rischioso. Spesso l’aggiornamento cancella le configurazioni, costringendo a un ripristino manuale. Di conseguenza, vulnerabilità critiche possono rimanere irrisolte per anni. A questo si aggiunge l’età degli impianti: macchinari perfettamente funzionanti dal punto di vista meccanico possono basarsi su software ormai privi di supporto (fine vita) da parte del produttore.
L’utilizzo dell’Intelligenza Artificiale da parte dei cybercriminali rappresenta un fattore aggravante. Secondo Gianni Cuozzo, fondatore di Exein, l’AI permette di individuare vulnerabilità in poche ore anziché in mesi. “Colpire infrastrutture fisiche era complesso e poco redditizio. Oggi invece è diventato economico”. Se nel passato gli attacchi si concentravano sul mondo digitale, nei prossimi anni si sposteranno sempre più su quello fisico (Physical AI), con conseguenze immediate e distruttive.
Chi c’è dietro e come proteggersi?
L’assenza di rivendicazioni o richieste di riscatto – anche se si sospetta il coinvolgimento di hacker legati a Stati o addirittura gruppi filorussi – fa propendere per operazioni di sabotaggio o campagne di disinformazione volte a creare insicurezza nella popolazione colpendo settori essenziali.
Per arginare queste minacce, l’Agenzia per la Cybersicurezza Nazionale raccomanda la segregazione dei sistemi di controllo dalle reti aziendali, il rafforzamento degli accessi remoti (VPN e autenticazione a più fattori) e l’aggiornamento o la sostituzione dei dispositivi obsoleti. Anche il nostro frigorifero di casa, se connesso e non aggiornato, potrebbe essere sfruttato come “porta d’ingresso” per attacchi o spionaggio.
In questo scenario sempre più complesso, le aziende devono sapere come reagire quando scatta l’allarme. Ne abbiamo parlato con Vincenzo Mosca, Direttore Tecnico di Globalsystem.
Quando l’allarme arriva davvero: come si gestisce un’allerta informatica
Vincenzo Mosca, Direttore Tecnico di Globalsystem, spiega come un’azienda deve affrontare una segnalazione di attacco informatico.
In queste settimane l’Agenzia per la Cybersicurezza Nazionale ha segnalato attacchi contro gli impianti di refrigerazione. Cosa succede in un’azienda quando arriva un avviso del genere? «L’avviso arriva dal CSIRT Italia, la squadra dell’Agenzia che monitora le minacce informatiche e allerta le aziende. Il primo passo non è tecnico ma organizzativo: sapere chi legge l’avviso, chi lo valuta e in quanto tempo. Le aziende che rientrano nella direttiva europea NIS2 hanno tempi stretti: se l’incidente è grave, la prima comunicazione all’Agenzia va fatta entro 24 ore.»
Come si capisce se è un attacco vero o un falso allarme? «Il CSIRT fornisce delle “impronte” dell’attacco, per esempio gli indirizzi internet usati dai criminali. Noi le confrontiamo con i registri dei sistemi aziendali, cioè con chi ha provato a entrare, quando e da dove. Ogni controllo viene documentato e conservato, così chiunque può verificarlo dopo.»
E se le verifiche non trovano un’intrusione? «Capita spesso: si trovano solo tentativi di “bussare alla porta”, senza nessun accesso. In quel caso non c’è un incidente da notificare, ma è buona pratica informare comunque il CSIRT di quanto si è visto e bloccare in via preventiva gli indirizzi segnalati.»
Che consiglio dà alle aziende della catena del freddo? «Celle frigorifere e impianti oggi sono collegati a internet e spesso li gestiscono più fornitori a distanza. Le regole d’oro sono tre: accesso remoto solo quando serve e con doppia verifica dell’identità, un’utenza personale per ogni tecnico esterno, registri conservati abbastanza a lungo da poter ricostruire cosa è successo.»
Che ruolo ha Globalsystem? «Accompagniamo l’azienda e il suo tecnico informatico nel metodo: chi fa cosa, come si decide se un evento è grave, come si dialoga con l’Agenzia. La parte tecnica resta a chi gestisce i sistemi, mentre l’organizzazione della sicurezza la costruiamo insieme.»